「侵入経路塞いだが、バックドアから……」不正アクセス105時間の攻防、分単位で報告 防災メールのアルカディア
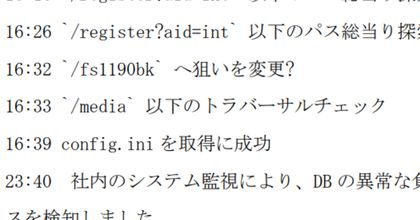
公表資料によると、攻撃者は不正アクセスを始めてから約10時間後、サービス間ログイン用のシークレットキーを含む設定ファイルを取得。総当たり攻撃を仕掛けて内部情報を取得した。

deep_one「ディレクトリトラバーサル、セッション固定攻撃、SQLインジェクションのチェック、/api2/loginを通じた大量のログイン試行、パスの総当り探索を重ね」当たり前のことを積み重ねている…
2026/10/20 15:55★★

at_yasuお疲れさまです
2026/10/20 16:30★

welchman新しい手口が無かったのか、ここに書かないのかはわからないかも。/AIに無休で高速で攻撃されるのつらいな。午前4時とか。対応が後手どころの遅れ方じゃなくなる。
2026/10/20 16:44★★★★★

triggerhappysundaymorning”バックドアから……”<侵入経路塞いでないじゃん。。。
2026/10/20 16:53★★★★

stack00アクセス開始から10時間かかってるのか。もっと早くて数十分かと思ってた。
2026/10/20 17:11★★

takeishi防御側も社内LLMを活用
2026/10/20 17:16★★

runeharstセキュリティリスクに対して、専用のAIが対抗しないと人間じゃ無理な時代に突入なのかな
2026/10/20 17:30★★

kotaponxまぁ、裏口作るよね。やっぱ。それが一番難儀なんだよね。
2026/10/20 17:31★★★

JULYディレクトリトラバーサルで設定ファイルを取得されて、という辺り、ごくごく普通の脆弱性が突破口。これ自体に目新しさは無い。それはともかく、これだけ詳細な記録を公開した事は賞賛に値する。
2026/10/20 17:35★★★★★★★★★★★

T-norf運良く、これの1/5ぐらいの規模で終わった攻撃への対応に少し関与したけど、Claude code君のログ解析能力が高いのよ。ソースコード解析でも従来の脆弱診断よりも格段に指摘してくれるので、守りも高めていきましょ
2026/10/20 17:42★★★★★★★★★★★

toaruR一度入られるとね(´-`)駆除しきったことを証明できるシステム以外は厳しい
2026/10/20 18:14★

aburi_engawa素人ですが、不正アクセス元のIP遮断が遅いように思ったけどどうなんだろ
2026/10/20 18:14

delta-jaBIOSとかファームウェアまでやられちゃうと再発するからどうしようもないね本当ガン細胞みたいだ
2026/10/20 18:17

suka6411144他の攻撃受けた企業もこういうの公開してほしいんだよな、手口を周知することは大事だと思う
2026/10/20 18:27★★★

hatebu_adminディレクトリトラバーサルなんてWAFで大半防げるやろ。ヤバすぎやで
2026/10/20 18:28★

nilab「公開範囲外のファイルを取り出せるかを試すトラバーサルチェックを/media以下で開始。午後4時39分に設定ファイル(config.ini)の取得に成功」「設定ファイルにあったサービス間ログイン用のシークレットキーを入手」
2026/10/20 19:00

ardarim侵入経路を遮断はどのレベルなんだろ。こういう場合安全が確保されるまでいったんネットワーク完全切断とかじゃないのか
2026/10/20 19:02

beerbeerkun金曜の深夜が一番危ない時間帯とも言われるな
2026/10/20 19:38★★★★★

csal8040“不正アクセスを受けた企業が、経過を時系列で詳しく公表するケースは珍しく、生々しい報告から現場の緊迫感が伝わってくる”
2026/10/20 20:00

versatileconfig.ini が見えるってどういうこと・・・
2026/10/20 20:13★★