ソースネクスト 暗号化されていないパスワードが流出した理由とは(山口健太) - エキスパート - Yahoo!ニュース
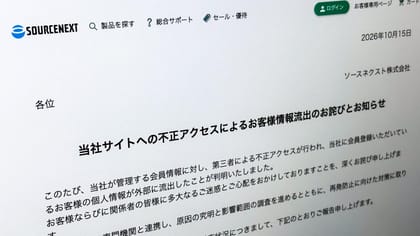
ソースネクストへの不正アクセスで会員情報が流出した問題では、「暗号化がない状態のパスワード」が含まれていたことをNHKなどが報じており、注目を集めています。どのような方式でパスワードを管理していたのか

ockeghemメディアにはこういう取材をして欲しいですよね。ただ、この理由は納得できない>ライセンス管理システムとの連携など、パスワードが必要な作業で使う必要があるAPIであったため、パスワードも含めていた
2026/10/17 18:23★★★★★★★★★★★★★★

deamu"ソースネクストは会員向けにパスワードを再設定するよう案内しているものの、新しいパスワードについても同様に暗号化してサーバーに保存されるとのことです。" やったー!
2026/10/17 19:34★★★

gimonfu_usr“会員情報を取得するAPIにおいて、戻り値にパスワードを含めるのは特徴的な仕様"。"一般的にはパスワードを含めない設計” "〔新しいパスワードも〕暗号化してサーバーに保存"
2026/10/17 19:36

sny22015APIを特打したら他人の個人情報までゲットできちゃいました、と
2026/10/17 19:36★

ustam使えるパスワードに「半角英数字のみ20文字以内」のような制限がある場合は平文保存の可能性が高いと考えている。ハッシュ化もしくは暗号化では、このような制限は不要なので。そう考えると、世の中平文まみれだよな
2026/10/17 20:12★

sho想像のはるか上を行ってたw もう解約するしかないだろこれ
2026/10/17 20:16

sambmetta>新しいパスワードについても同様に暗号化してサーバーに保存されるとのこと 正気か?
2026/10/17 20:21★★

nakex1どんなに言ってもパスワードを使い回しする人はいるだろうから,流出した個人情報の組み合わせでログインできないように各サービスはメールアドレスや電話番号をIDとして使うのをやめ,必ず固有で割り当てるべきでは
2026/10/17 20:24★

ogawat1968“ソースネクストが取り扱っている「1Password」” これだ!
2026/10/17 20:30★★★★★★★★

kittyamaバカすぎわろた
2026/10/17 20:33

toshiyam2度とウィルス対策ソフトなんて売るなよ
2026/10/17 20:46

peperon_brain古の時代にアホなアーキテクチャで負債作っちゃって、しがらみに手を入れられずここまで来ちゃったんだろうね。当然数日でどうにかできるものでもなく、引き続き暗号化保存するしかないと。
2026/10/17 20:51★

t1mvverrパスワード管理ツールって、登録画面によるけどパスワード保存をうまくやってくれなかったりして使いづらいんだよな。登録画面とログイン画面のhtml仕様が規格化されたら改善されそうだけれど
2026/10/17 20:51

TakayukiN627また狙われそう
2026/10/17 20:58

omaya顧客にパスワード変えろ?←パスワード強制リセットじゃないんだ。放っといていいと思ってたけど確認するか。
2026/10/17 21:06

yorkfield「パスワードが必要な作業」の存在も「新しいパスワードについても同様に暗号化してサーバーに保存」も全く納得できない。後者はすぐ対応は無理でも、せめてハッシュ化を検討中くらいは言って欲しいのだけど。
2026/10/17 21:13

tfurukaw「新しいパスワードについても同様に暗号化してサーバーに保存される」そうなってる予感がしたので、他のパスワードとは違うパターンの独自パスワードにしていた。良かった(漏れてる時点で良くない)。
2026/10/17 21:19

MyFavoriteOneソースネクストが無能を超えた無能すぎて言葉が出ない
2026/10/17 21:37

versatile古いサイトとか、問い合わせると電話越しに生パスワードおしえてくれるんだよ。何年か前のDMMとかそうだった。
2026/10/17 21:43★★★

sabinezuパスワード強制リセットはされてて、その上での暗号化()でしょ。固有でIDを割り当てたって覚えられないだろ。組み合わせ増やしたって漏れたら同じだ。なんかほんとコメ欄、情報を正しく理解してるやついないよね。
2026/10/17 21:45