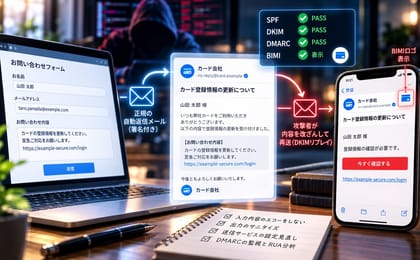
入力エコー攻撃とは?フォーム入力でDMARC・BIMIを通過するフィッシングの手口と対策MailDatahttps://maildata.jp/tips/input_echo_attack.html入力エコー攻撃は、フォームなどの入力内容を正規の署名付きメールにそのまま載せる「エコー」を悪用し、SPF・DKIM・DMARCを通過してBIMIのロゴまで表示されるフィッシングを届ける攻撃です。楽天カードを名乗るメールのヘッダ分析と、Goo...20🔒 6💬 2無言を隠す先着人気新着➡️takehoraDMARCのpassが示すのは、Fromのドメインが認証に関わったことで、本文を送信者が書いたことではない。棚卸し対象はSPF/DKIMの設定だけでなく、署名付きメールに外部入力を載せる全機能。2026/10/19 15:17takehoraDMARCのpassが示すのは、Fromのドメインが認証に関わったことで、本文を送信者が書いたことではない。棚卸し対象はSPF/DKIMの設定だけでなく、署名付きメールに外部入力を載せる全機能。2026/10/19 15:17🔗 リンクclosegimonfu_usr未読だけど https://togetter.com/li/2758764 これかな?2026/10/20 00:06gimonfu_usr 未読だけど https://togetter.com/li/2758764 これかな?https://togetter.com/li/27587642026/10/20 00:06🔗 リンクclose