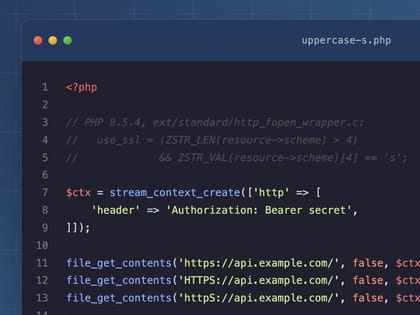
「httpS://」だと暗号化されず平文で送信……「PHP」に約20年潜んでいた脆弱性が解決/問題はいたってシンプル、なんともはや……【やじうまの杜】
「やじうまの杜」では、ニュース・レビューにこだわらない幅広い話題をお伝えします。

dirtjapanもともとhttpsでもHTTPSでも許しちゃう優しさがよくないんだよな。最近はブラウザの検索なんかでも小文字でも何でもいいよ果ては間違っててもそれっぽく直すよみたいな優しさがよくない。機械は厳しくあれ。
2026/11/20 18:54★

K-Ono判定のしかたがありがちすぎて悲鳴あげちゃうよこんなの
2026/11/20 19:11

yonyon24URIスキームが大文字小文字区別しないのはRFCで規定されているルールで「本当はダメなんだが優しいから許してた」という類のものではない
2026/11/20 19:14★★★★★★

nin_nikunよくありがちなバグだけど、20年も誰も気づかなかったのが怖い。
2026/11/20 19:28★★★★★

canadiePHP4や5はRFCとか全く読まずに実装された関数がいっぱいあって元の仕様がダメすぎて廃止になった関数とかあるもんな… ちなみにRFC 2616に「スキーマ名はケースインセンシティブであるべき(MUST)」と強く書かれている
2026/11/20 19:35★★★★★★★★

shinagakiあるあるだけど、今まで動いてりゃいいんだよって感じだったのが潮目変わった感じ
2026/11/20 19:43★★

suka6411144こういう仕様上はどっちも許容されるけど一般には書き方が固定されるみたいなやつバグ入り込みがち
2026/11/20 19:57

y-pak大文字のSひとつで20年間平文だったの、バグの顔が良すぎる
2026/11/20 19:58★

nguyen-oi大文字のSだけで平文通信になるとか20年放置されてたのコントかよ シンプルすぎて草
2026/11/20 20:04★★

hdampty7それはphperとしての訓練が足りてない。バグではなくて仕様だよ、php界隈では常識。file_get_contentsだぞ(まともならget_file_contentsだろ?しかもhttpsでネットワーク越しに取得するぞ。)、この関数名だけでも分かるだろ?
2026/11/20 20:12

umaemongコードみたら本当に『4文字目(ftpなら3文字目)が's'か?』で判定してておもしろい。パフォーマンスを気にしすぎたのかな?/1文字ズレてた。ゼロオリジンだった。僕もバグった。
2026/11/20 20:24★★★★★

queeuq組み合わせで悪用できそうに見えるが実際は難しそうな脆弱性だ。そもそも任意urlでこれを使える状況にある攻撃者であればtlsで構わんし
2026/11/20 20:24★★★★★

jou2昔のエイプリルフールかと思ったら2026年11月20日の記事でやんの。イースターエッグみたいな仕込みだなコレ
2026/11/20 20:31★

sisyaPHPは一度言語の脆弱性を全部AIに診断してもらってはどうか。言語使っていても思うが、初歩的すぎるミス多いように思うのだが。
2026/11/20 20:44

ssssschangうっすら気づいててテストに悪用してたやつとかいそう
2026/11/20 21:10★★

togusa5ひい
2026/11/20 21:42